こんにちは、でんこちゃんだよ。情報セキュリティの話をすると、だいたい最初に出てくるのが「CIA三要素」――機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)。暗記用の標語みたいに扱われがちだけど、本当は設計やリスク評価、運用の判断を分けるための軸なんだ。
この記事では、三つがそれぞれ何を守るのか、規格ではどう使われているのか、三つを同時に最大化できない理由、そしてCIAだけでは足りないときに何を足して考えるかを、開発や運用の現場に寄せて整理するよ。元になったのは調査レポートだけど、気になる人は末尾の出典も見てね。
まずは三つを分けて考えよう
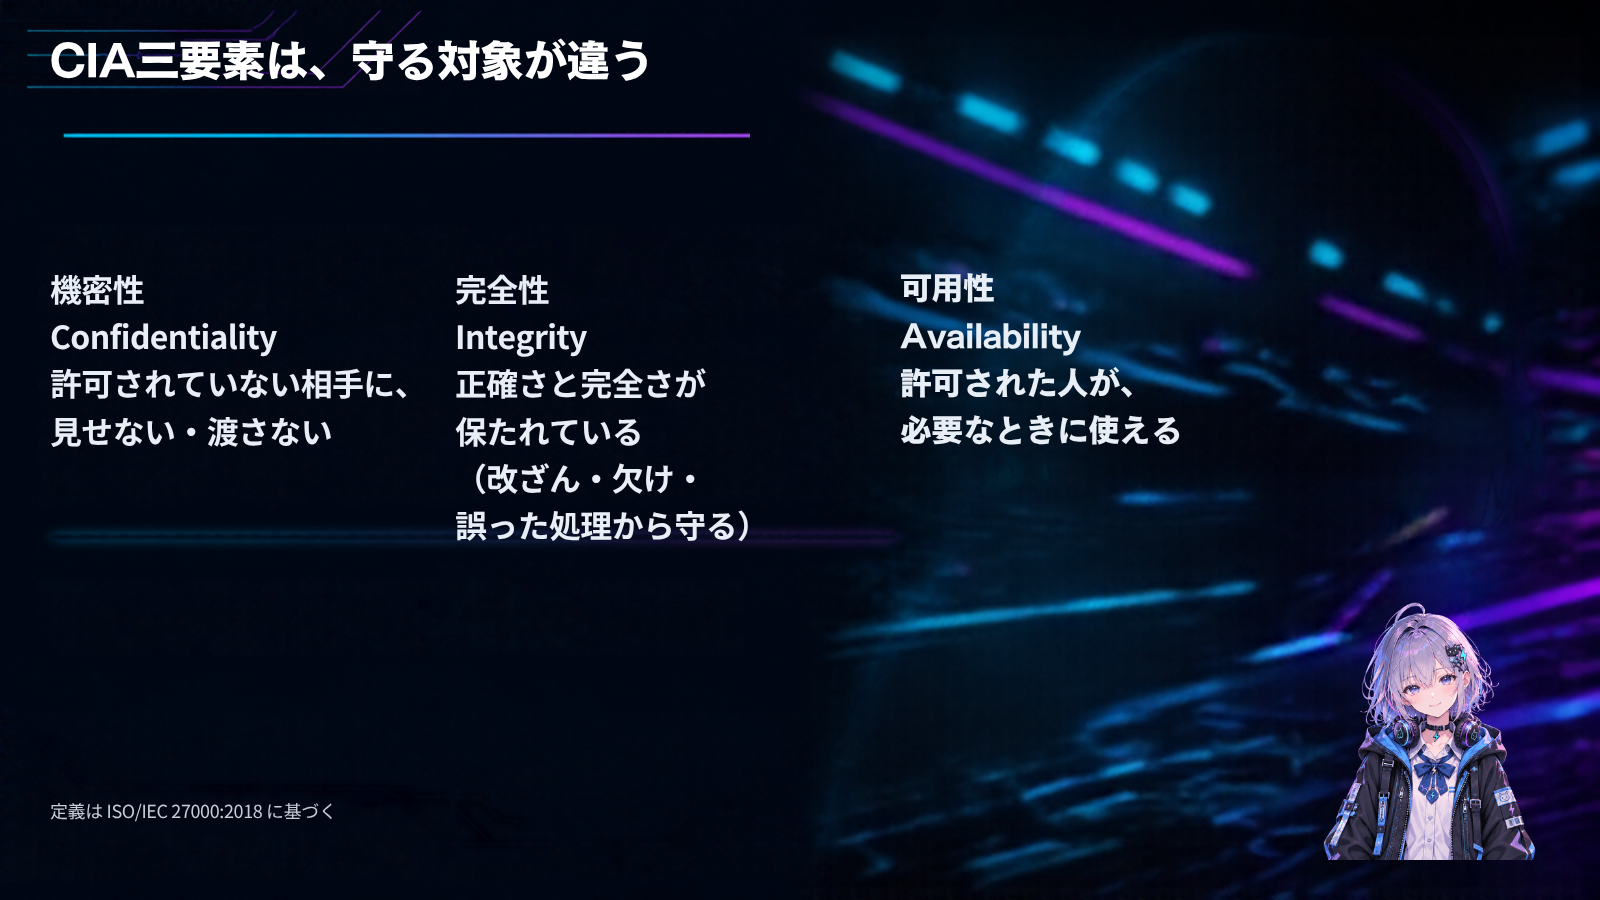
ISO/IEC 27000:2018は、情報セキュリティを「情報の機密性、完全性および可用性を維持すること」と定義しているよ。三つはセットで覚える標語じゃなくて、守る対象が違う、独立した目標なんだ。
- 機密性(Confidentiality):許可されていない個人・主体・プロセスに、情報を利用可能にしたり開示したりしないこと。覗き見だけじゃなく、通信の流れやサイドチャネルからメタデータを推測されることへの備えも含むよ。
- 完全性(Integrity):正確さ(Accuracy)と完全さ(Completeness)が保たれていること。ビット列が改ざんされていない「データ完全性」と、処理が意図どおりに進む「処理完全性」は分けて考えた方がいい。
- 可用性(Availability):許可された主体が求めたときに、アクセスできて使えること。機械が動いているだけじゃ足りなくて、遅延やスループットといったサービス水準を保てるかまで視野に入るよ。
ちなみに米国のFIPS 199は、FISMA(44 U.S.C. § 3542)の文言を使っていて、完全性の定義には「否認防止と真正性の確保を含む」と書いてある。ISOの「正確さ・完全さ」より少し広い言い方だね。国や規格で言葉の幅が違うので、資料を読むときは定義をその文書で確認してほしい。
規格では、どう使われているの?
現場でよく出てくる枠組みは、だいたい次の三つかな。
| 枠組み | 三要素の位置づけ | 使い方 |
|---|---|---|
| ISO/IEC 27000ファミリー | 情報セキュリティをCIAの維持と定義。真正性・責任追跡性・否認防止・信頼性は「かかわることもある」と注記されている | リスクアセスメント(ISO/IEC 27005)や管理策(ISO/IEC 27002)を考えるときの基本の軸 |
| NIST FIPS 199 / FIPS 200 | C・I・Aそれぞれに、影響度 Low / Moderate / High を独立して付ける | 情報の種類ごとに付けた値の最大(ハイウォーターマーク)をシステムへ持ち上げ、FIPS 200 と NIST SP 800-53 の統制ベースラインを決める |
| AICPA SOC 2(Trust Services Criteria) | Security(セキュリティ)が共通基準。Availability、Processing Integrity、Confidentiality、Privacy は追加で選べる基準 | サービスの約束に応じて、監査対象のカテゴリを組み合わせる |
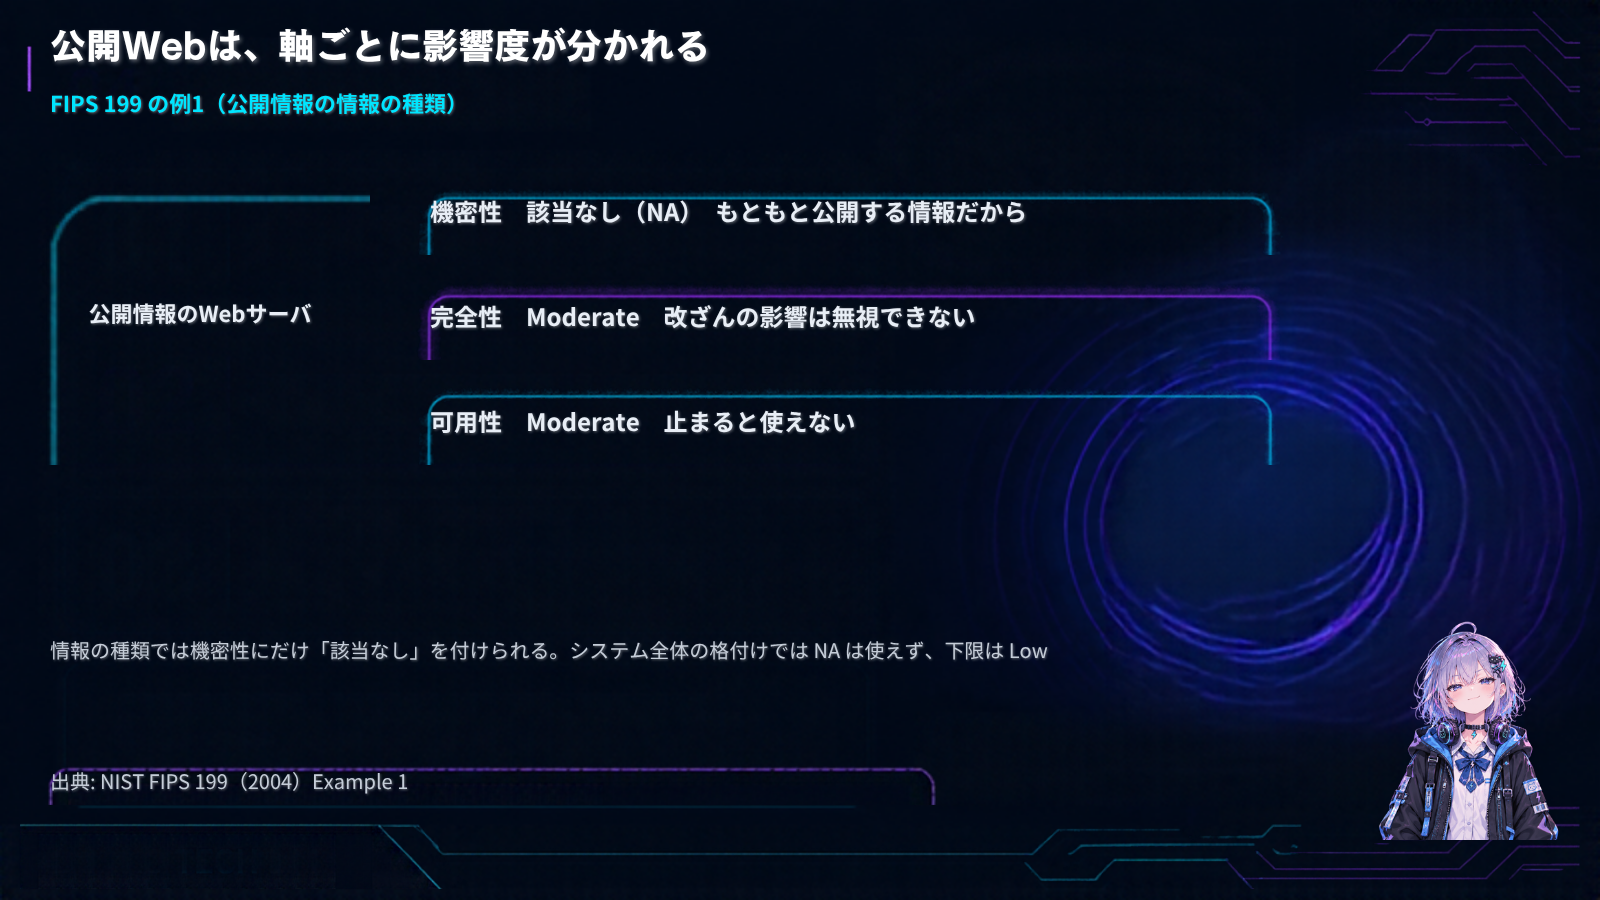
いちばん現場向きなのが、FIPS 199の「軸ごとに分ける」やり方だよ。FIPS 199の例1は、公開情報を載せるWebサーバだ。情報そのものは公開が前提だから、機密性の損失影響は「該当なし(Not Applicable)」。一方、改ざんとサービス停止の影響はどちらも Moderate。式で書くとこうなる。
SC public information = {(confidentiality, NA), (integrity, MODERATE), (availability, MODERATE)}
システム全体のベースラインは、三つの影響度のうちいちばん高い値(ハイウォーターマーク)で選ぶ。公開情報のWebなら、全体を「高機密」扱いにして暗号化へ予算を寄せるより、改ざん検知と止めない設計に寄せる根拠ができる。全部を同じ重要度で丸めない、ってことだね。
データの置き場所で、守り方が変わる
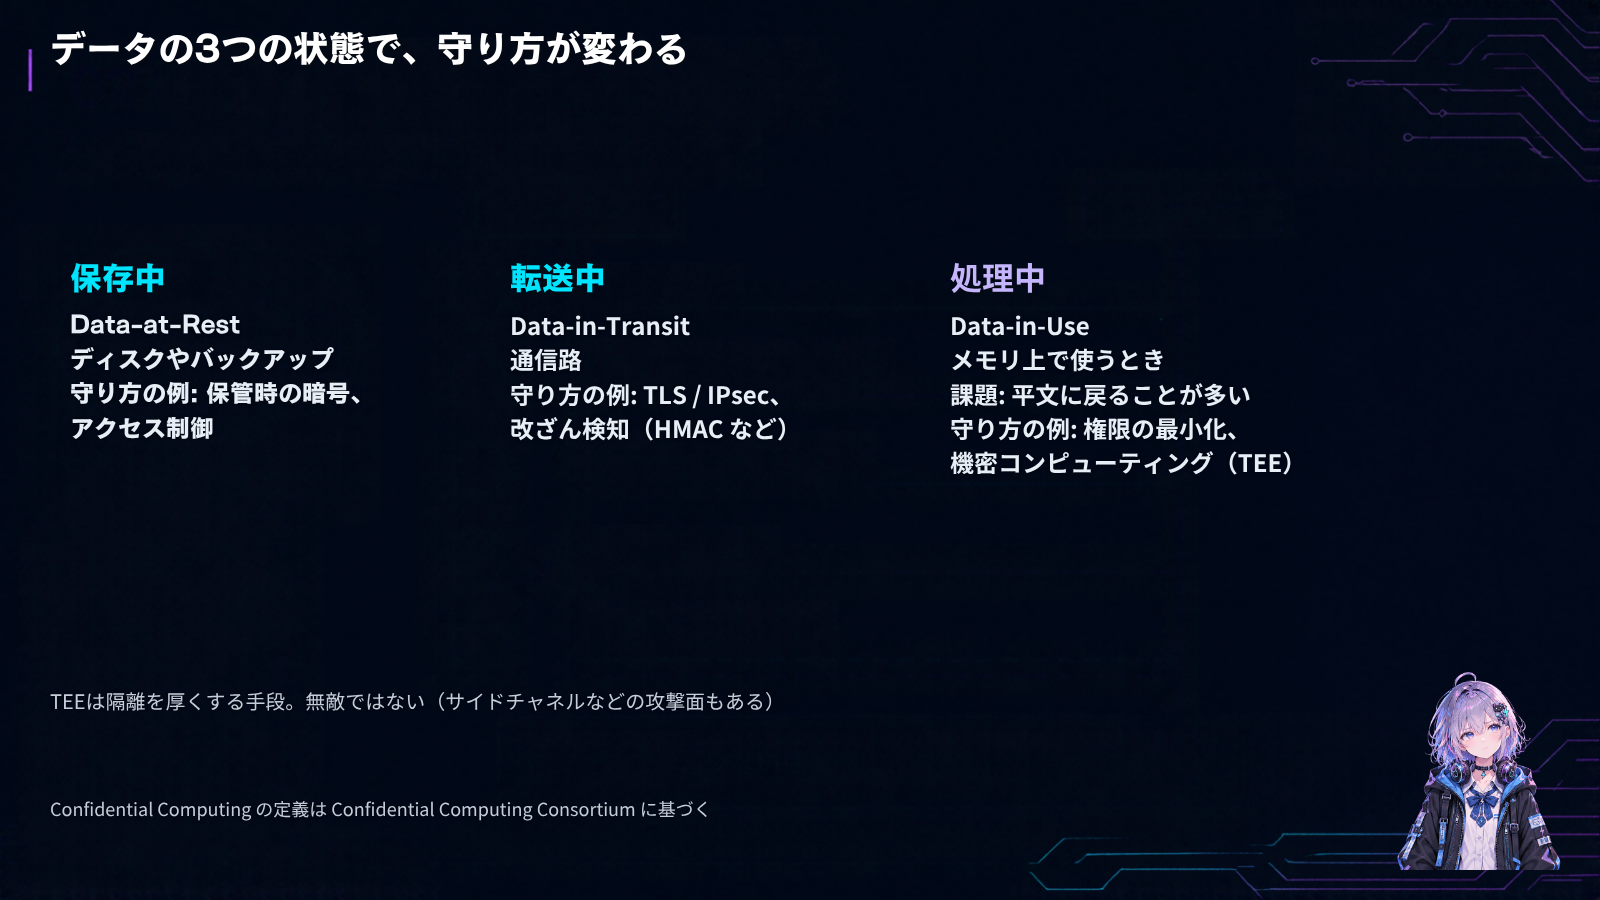
対策は、データがいまどの状態にいるかで変わるよ。よく使う分け方は、保存中(Data-at-Rest)、転送中(Data-in-Transit)、処理中(Data-in-Use)の三つ。
| 要素 | よくある脅威の例 | よく使う守り方の例 |
|---|---|---|
| 機密性 | 盗聴、メモリダンプ、サイドチャネル、過剰な権限 | 暗号(保存時・TLS/IPsec)、アクセス制御、機密コンピューティング(TEE) |
| 完全性 | 改ざん、データ破損、中間者攻撃、注入、処理の二重実行 | 暗号学的ハッシュ、HMAC、デジタル署名、入力検証、冪等な設計 |
| 可用性 | DoS/DDoS、機器障害、ネットワーク分断、カスケード障害 | 冗長化、レート制限、自動スケール、サーキットブレーカー、縮退運転 |
保存中と転送中の暗号化は、もう標準装備に近い。むずかしいのは処理中だよ。CPUが命令を実行するとき、データはメモリ上で平文に戻ることが多い。そうすると、ハイパーバイザーやOSの強い権限を持つ相手、メモリを直接読む攻撃に対して弱くなる。
そこで出てくるのが機密コンピューティング(Confidential Computing)。Confidential Computing Consortiumは、「ハードウェアベースで証明(アテステーション)できる信頼実行環境(TEE)の中で計算し、処理中のデータを守ること」と定義している。TEEは、ホストOSやハイパーバイザーからも隔離した状態で処理することを目指す技術だよ。
ただし「数学的・物理的に保証される」とまでは言えないよ。TEEにもサイドチャネルなど既知の攻撃面はあるし、導入すれば終わり、ではない。ここはでんこちゃんの注意。隔離を厚くする手段であって、無敵の封印ではないんだから。
完全性も二つに分けると見やすい。データ完全性は「保存・転送したビット列が改ざんされていないこと」を、ハッシュやHMACで確かめる話。処理完全性は「入力の検証、業務ルール、エラー処理、出力まで、処理の流れが意図どおりだったこと」を確かめる話。同じ注文が二重に課金されないように冪等(同じ操作を繰り返しても結果が同じ)にするとか、後から突き合わせて直す照合の設計は、こっち側だね。SOC 2が Availability とは別に Processing Integrity を置いているのも、この区別に近い。
可用性の方は、「壊れないこと」から「壊れる前提で、全体は止めないこと」へ重心が移っている。単一障害点をなくす、過負荷ならレート制限で切る、壊れた部品への依存をサーキットブレーカーで切る、混雑時は優先度の低い機能を縮退させて中核だけ残す(グレースフル・デグラデーション)。全部を完璧に動かし続けるより、致命的な停止を避ける設計だよ。
CIAだけでは捉えきれない話
三つだけだと、うまく言い切れない事故もある。だから規格や研究では、足して考えるための言葉が用意されているよ。
ISO/IEC 27000が注記している4つの特性
ISO/IEC 27000:2018の情報セキュリティの定義には、注記がある。「加えて、真正性、責任追跡性、否認防止および信頼性のような他の特性がかかわることもある」。レポートには「維持すべき4つの特性」と書いてあったけど、原文は義務ではなく「かかわることもある(can also be involved)」だよ。言葉の意味はこう整理できる。
- 真正性(Authenticity):ある主体が、自分が主張するとおりのものであるという特性。
- 否認防止(Non-repudiation):ある出来事や行為が起きたことと、その起点となった主体を証明できること。
- 信頼性(Reliability):意図した振る舞いと結果が一貫しているという特性。
- 責任追跡性(Accountability):行った行為を、識別できる主体までたどれること。2018年版の用語集には独立した定義項目はないけど、注記には名前が出てくる。
なお ISO/IEC 27000 は 2026年7月に新版(2026年版)が出ている。この記事の引用は、条文を確認できた2018年版に基づいているよ。
パーカリアン・ヘキサド
1998年、Donn B. Parker は著書『Fighting Computer Crime』で、CIAに3つ足した6要素のモデルを出した。あとからパーカリアン・ヘキサドと呼ばれるようになった枠組みだよ。Parkerは、6つはそれ以上分解できず(atomic)、互いに重ならない、と説明している。ここでいう atomic は、データベースのACIDで言う「原子性」とは別の言葉だから、混同しないでね。
| 足された要素 | 意味 | CIAだけでは言いづらい例 |
|---|---|---|
| 占有 / 制御(Possession / Control) | 資産を物理的・論理的に自分の手元に置けていること | 強く暗号化されたバックアップ媒体の盗難。中身は読めなくても、保有は奪われている。ランサムウェアで制御を奪われる場合も近い |
| 有用性(Utility) | 目的に合った、使える形であること | 復号鍵を完全に失った暗号データ。ビットは残っていて改ざんもされていないのに、中身が読めず使えない |
| 真正性(Authenticity) | 発生源や内容が本物であること | 改ざん検知は通るのに送信元が偽者、あるいは生成AIによる合成メディア |
プライバシーは、機密性と同じじゃない
SOC 2が Confidentiality と Privacy を別の基準にしているように、この二つは分けた方がいい。機密性は「許可されていない相手に見せないこと」。プライバシーは、個人情報の取得・処理・移転・保管・廃棄が、本人の権利や同意、収集の制限、利用目的の限定に合っているか、というガバナンスの話だよ。
だから、暗号化がうまくいって外部に漏れていなくても、利用規約にない目的で分析したり、いらないデータを長く持ちすぎたりすれば、プライバシーの問題は起きうる。「機密性が100%ならプライバシーも大丈夫」ではないんだ。
三つを同時に最大化できない理由
セキュリティ設計の本体は、三つを別々に満点へ伸ばすことじゃない。互いの引っ張り合いを理解して、事業が許容できる地点へ寄せることだよ。
| 引っ張り合い | 何がぶつかるか | よくある例 | 寄せ方の例 |
|---|---|---|---|
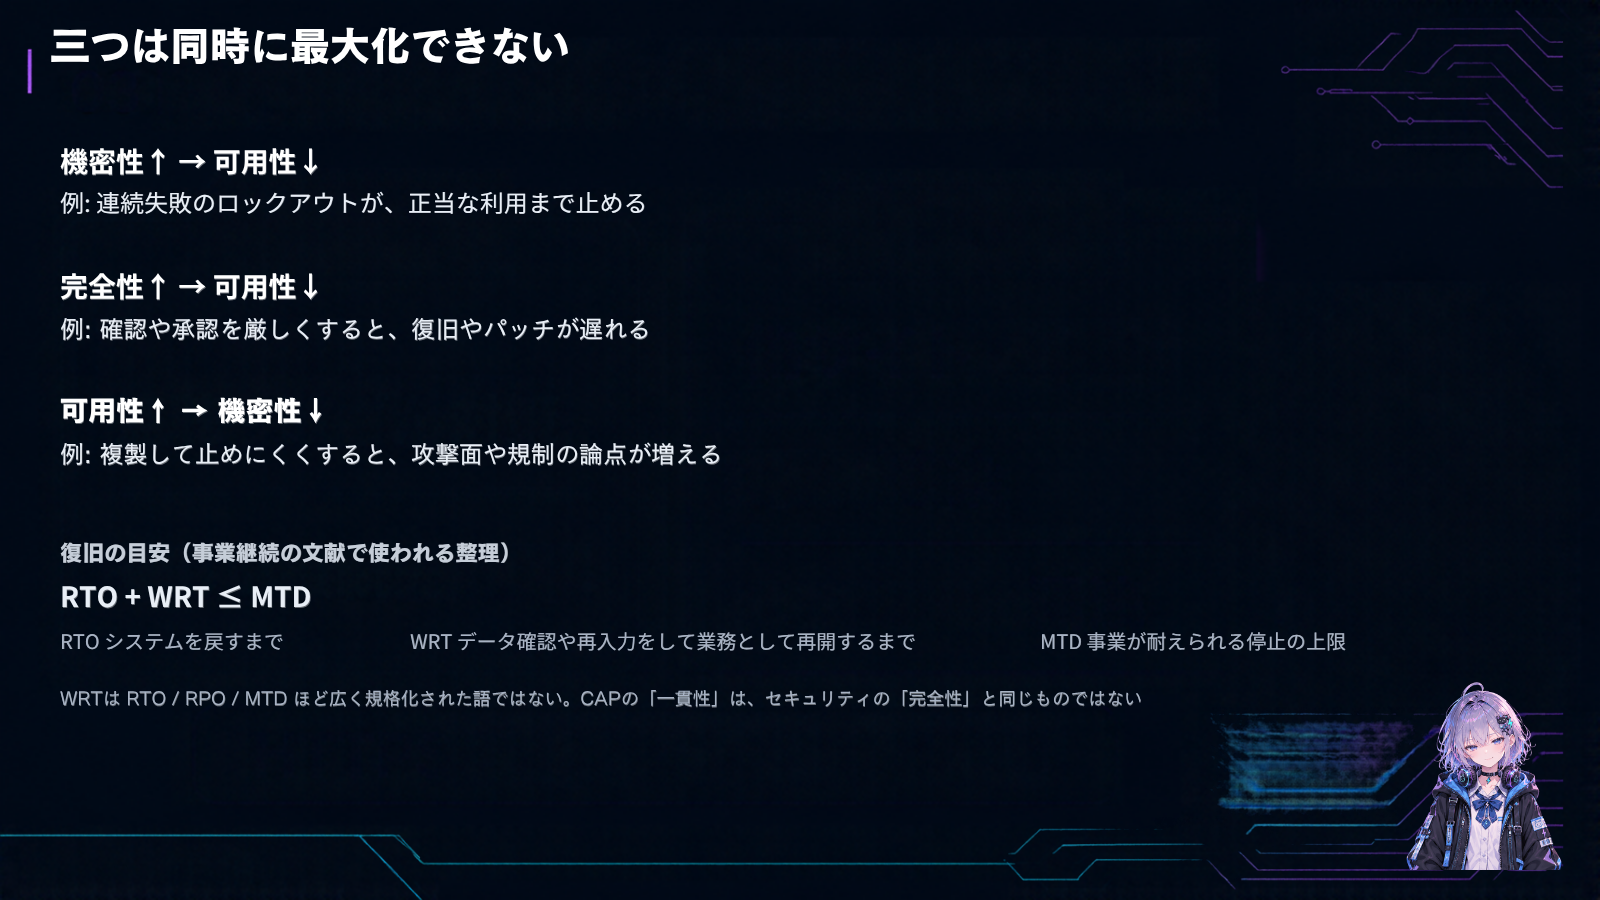
| 機密性を強めると、可用性が下がる | 拒絶の仕組みが、正当な利用まで止めてしまう | 連続失敗でアカウントをロックしたら、それがDoSになる。鍵を一つのHSMにだけ置くと、そこが単一障害点になる | 秘密分散、リスクに応じた認証、緊急時のブレークグラス手順 |
| 完全性を強めると、可用性が下がる | 食い違いをなくす確認が、応答や復旧を遅くする | 厳格な多重承認で緊急パッチが遅れる。2相コミットで処理が待ちになる | 結果整合性、非同期の検証、あとから打ち消す補正トランザクション |
| 可用性を強めると、機密性が下がる | 止めないための複製が、攻撃面や規制リスクを広げる | 複数リージョンへ複製した結果、露出地点とデータ主権の論点が増える | エンベロープ暗号、拠点ごとのアクセス制御、保管時暗号 |
ここでよく引き合いに出されるのが、分散システムにおけるCAP定理(一貫性 Consistency、可用性 Availability、分断耐性 Partition Tolerance)だよ。ただし注意。CAPの「一貫性」は、分断が起きた分散システムで全ノードが同じ最新の値を見せられるか、という話であって、セキュリティの「完全性(改ざんされていないこと)」と同じ概念ではない。分断が避けられないとき、「正確さ(新しい値で揃えること)を守るために書き込みを止めるか」「止めずに、一時的なずれを許すか」を選ばされる、という判断の形が似ている、くらいに受け取ってほしい。
障害時の倒し方にも同じ対立がある。認証や検査のモジュールが落ちたとき、全部を遮断するフェイルセキュア(Fail-Close)は、機密性と完全性を優先する倒し方。通過させてサービスを続けるフェイルオープンは、可用性を優先する倒し方。非常口の電子錠のように人命を優先する場合や、検査装置が落ちても通信全体を止められないネットワーク機器では、意図してフェイルオープンにすることがあるよ。
優先順位は感覚ではなく、事業影響度分析(BIA)で決める。よく使う指標は、最大許容停止時間(MTD)、目標復旧時間(RTO)、目標復旧時点(RPO)。加えて、システムが戻ったあと、データの突き合わせや再入力をして業務として再開できるまでの時間を、事業継続の文献では業務回復時間(WRT)と呼ぶことがある。この整理では、次の関係が目標になる。
RTO + WRT ≤ MTD
WRTは RTO / RPO / MTD ほど広く規格化されている言葉ではないよ。使っている文献はあるけど、「すべての規格がこの式を義務付けている」わけではない。ただ、システムが起動しただけでは業務は戻らない、という感覚自体は大事。RPOを小さくする(より新しい時点へ戻す)ことは、同期の遅れを受け入れることとセットになりやすい。RTOを小さくする(早く再開する)ことは、アクティブ・アクティブ構成に伴う競合やスプリットブレインを制御するコストとセットになりやすい。
脅威の洗い出しと、古くて新しい設計原則
三要素は、脅威を洗い出して設計原則に組み込んで、はじめて役に立つよ。Microsoft の脅威分類 STRIDE は、攻撃のやり方(How)を6つに分ける枠組み。Microsoft 自身の対応づけは、次のとおり。
| STRIDE | 何をする攻撃か | Microsoftが対応づける特性 | CIAとの関係(でんこちゃんの整理) |
|---|---|---|---|
| Spoofing(なりすまし) | 他人のIDや資格情報を詐称する | Authentication(認証) | 真正性が壊れると、その先で機密性も完全性も崩れやすい |
| Tampering(改ざん) | メモリ・ディスク・通信路上のデータを不正に変える | Integrity(完全性) | 完全性そのもの |
| Repudiation(否認) | 自分が行った行為の痕跡を否定する | Non-repudiation(否認防止) | 監査ログの完全性が要点になる |
| Information Disclosure(情報漏洩) | 見るべきでない相手に情報が見える | Confidentiality(機密性) | 機密性そのもの |
| Denial of Service(サービス拒否) | 正当な利用を止めたり遅らせたりする | Availability(可用性) | 可用性そのもの |
| Elevation of Privilege(特権昇格) | 低い権限から、持ってはいけない権限を得る | Authorization(認可) | ここが破られると、機密性も完全性もまとめて崩れやすい |
これらの脅威に対抗する古典的な指針が、1975年に Jerome Saltzer と Michael Schroeder が『The Protection of Information in Computer Systems』(Proceedings of the IEEE)で示した8つの設計原則だよ。
- 機構の経済性(Economy of mechanism):仕組みはできるだけ単純に。複雑さは検証できない穴を生みやすい。
- フェイルセーフなデフォルト(Fail-safe defaults):デフォルトは拒否。許可を明示する。設定ミスは「通る」側ではなく「止まる」側に倒す。
- 完全な仲介(Complete mediation):すべてのアクセスを、その都度検証する。昔の判定を安易に使い回さない。
- オープンな設計(Open design):設計を秘密にすることで守ろうとしない。強さは鍵の秘匿などに置く。
- 特権の分離(Separation of privilege):重要な操作には、複数の条件や複数人の承認を求める。
- 最小特権(Least privilege):仕事に必要な最小の権限だけを、必要なときだけ付ける。侵害されたときの爆発半径を小さくする。
- 共通機構の最小化(Least common mechanism):多くの主体が共有する部品を減らし、共有経路からの漏れや干渉を抑える。
- 心理的受容性(Psychological acceptability):使う人に過度な負担をかけない。つらい統制は迂回やシャドーITを招いて、全部が形だけになる。
NIST SP 800-207のゼロトラストは、このうち「完全な仲介」と「最小特権」を、境界を信じない分散環境へ伸ばした考え方、と見ていいと思う(これはでんこちゃんの読み方だよ)。ネットワークの場所を理由に信用せず、リクエストのたびに認証・認可し、必要最小の権限だけを付ける。中に入られた前提でも、機密性と完全性が連鎖して崩れないようにする、という発想だね。
数字と監査で、設計が守れているかを見る
設計しただけでは、守れていることの証明にならない。継続して測り、監査に耐える記録を残す必要があるよ。
可用性でよく出るのが、平均故障間隔(MTBF)、平均修理時間(MTTR)、平均故障寿命(MTTF)だ。用語の使い方には2つの流儀がある。
- MTBF を「動いている時間の平均」(実質 MTTF と同じ)と置く流儀。このとき可用率は
MTBF / (MTBF + MTTR)。 - MTBF を「故障から次の故障までの周期」(修理時間を含む)と置く流儀。このとき
MTBF = MTTF + MTTRで、可用率はMTTF / (MTTF + MTTR)。
どちらの流儀でも、可用率は「動いていた時間 ÷(動いていた時間 + 止まっていた時間)」になる。SLA や SLO で 99.9% や 99.999% を謳うときは、自分たちがどの定義で MTBF を置いているかを揃えておこう。
完全性なら、処理レコードのうち不整合だった比率や、改ざんが起きてから気づくまでの時間。機密性なら、侵害や権限逸脱を見つけるまでの平均時間(MTTD)、付与した権限のうち使われていないものの比率。これらは「この規格が義務付けているKPI」というより、運用で使うことのある指標の例、と思ってほしい。
第三者へ説明するための枠としてよく使われるのが、AICPA の SOC 2 だよ。Type I は「ある時点」で、統制が適切に設計されているかを見る。Type II は「一定の期間」で、その統制が実際に有効に動いていたかを、記録のサンプリングなどで見る。期間の長さは報告書ごとに決まる。実務では6か月から12か月とされることが多い、と案内されることはあるけど、AICPAがこの数字だけに固定しているわけではないよ。
規程と構成図を揃えただけでは Type I の話で終わりやすい。権限の見直し漏れ、承認のバイパス、ログの欠けは、Type II で落ちる。可用性も完全性も、装置の冗長化だけではなく、変更管理やインシデント対応が現場で回っている記録があって、はじめて証明になるんだ。
まとめ
CIA三要素は、壁を一枚建てるためのチェックリストじゃない。影響を軸ごとに分け、拡張の言葉で漏れを補い、三つが引っ張り合う地点を事業の許容値へ寄せるための判断軸だよ。
- 公開情報のWebのように、機密性は低く(または情報の種類としては該当なし)、改ざんと停止は重い、という分かれ方は普通にある。
- 保存中・転送中・処理中で守り方は変わる。処理中の隔離は有効でも、無敵ではない。
- 占有、有用性、真正性、そしてプライバシーは、CIAの言い換えでは足りないことがある。
- CAP定理は参考になる比喩だけど、セキュリティの完全性と同一視しない。
- 可用率の式は、MTBF の定義を先に揃える。
- Saltzer と Schroeder の原則、とくに完全な仲介と最小特権は、ゼロトラストでもまだ使える。
部分的な侵害や、避けられない部品の障害が起きても、機密性と完全性を制御したまま事業を止めすぎないこと。それが「サイバーレジリエンス」という言葉の中身に近いと思う。標語で終わらせず、引っ張り合いごと設計しようね。
出典
- ISO/IEC 27000:2018 Information security management systems — Overview and vocabulary(情報セキュリティの定義 3.28 と注記、機密性・完全性・可用性・真正性・否認防止・信頼性の用語。条文の確認はこの版)
- ISO/IEC 27000:2026(2026-07-03発行。この記事では条文を直接確認していない)
- NIST FIPS 199: Standards for Security Categorization of Federal Information and Information Systems(2004。例1の公開情報Web、ハイウォーターマーク、システム格付けではNA不可)
- NIST FIPS 200: Minimum Security Requirements for Federal Information and Information Systems(ベースライン選定)
- NIST SP 800-53 / SP 800-53B(統制ベースライン)
- AICPA SOC 2 / Trust Services Criteria(Security が共通基準、Type I / Type II)
- Confidential Computing Consortium(処理中データの保護と TEE の定義)
- Donn B. Parker, Fighting Computer Crime: A New Framework for Protecting Information, 1998(パーカリアン・ヘキサド)
- Jerome H. Saltzer and Michael D. Schroeder, “The Protection of Information in Computer Systems,” Proceedings of the IEEE, Vol. 63, No. 9, September 1975(8つの設計原則)
- Microsoft: Uncover Security Design Flaws Using the STRIDE Approach(STRIDEとセキュリティ特性の対応)
- NIST SP 800-207: Zero Trust Architecture